Domain sport-sneaker.de kaufen?
Wir ziehen mit dem Projekt
sport-sneaker.de um.
Sind Sie am Kauf der Domain
sport-sneaker.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sport-sneaker.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Hartmann, Christian: Sport verstehen - Sport erlebenSport verstehen - Sport erleben , "Sport verstehen - Sport erleben" ist der Titel, der die Inhalte des vorliegenden Buches, das vorwiegend für den Leistungskurs Sport der Gymnasialen Oberstufe konzipiert wurde, in seiner Komplexität widerspiegelt. Da vor der Überarbeitung des Fachbuches die Lehrinhalte im Leistungskurs Sport (Theorievermittlung) deutschlandweit gesichtet wurden, ist eine Verwendung des Lehrbuches über die Bundesländer hinweg möglich und zu empfehlen. Ziel des Buches ist es, durch die Vermittlung von Wissen und Kenntnissen Verständnis für die dem Sporttreiben zugrundeliegenden Themen zu wecken und die Hintergründe der von Trainern und Sportlern oft umgangssprachlich formulierten Sachverhalte zu beleuchten. Entsprechend dieser Ziele werden als gesichert geltende Erkenntnisse der Sportwissenschaft dargestellt, die helfen können, den Sport in seinen Zusammenhängen zu verstehen. Für das eigene sportliche Handeln erhalten die Leser zudem einen umfassenden Überblick an trainingsmethodischen Kenntnissen. Das Besondere des Buches ist die integrative Betrachtung der Themen, die immer einheitlich aus der Sicht verschiedener Wissenschaftsdisziplinen (Sportpsychologie, -soziologie, -biologie, -motorik, -biomechanik und der Trainingswissenschaft) behandelt werden. Studierenden der Sportwissenschaft und des Lehramtsstudiums "Sport" kann das Buch als Kompendium zur Prüfungsvorbereitung und Trainern und Sportlehrern als Nachschlagewerk zur Auffrischung ihres Wissens empfohlen werden. , Wassersportträger > Transportsysteme , Auflage: überarbeitete und erweiterte Auflage, Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Hartmann, Christian~Minow, Hans-Joachim~Senf, Gunar, Auflage: 24004, Auflage/Ausgabe: überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 479, Abbildungen: zahlreiche, meist farbige Abbildungen, Keyword: Leistungskurs Sport; Sportpsychologie; Trainingswissenschaft, Fachschema: Japan / Sprache~Japanisch~Sport / Theorie, Forschung, Studium~Sport / Sportunterricht~Sportunterricht, Warengruppe: HC/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 170, Höhe: 24, Gewicht: 1144, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Management im SportManagement im Sport , Betriebswirtschaftliche Grundlagen und Anwendungen der modernen Sportökonomie , Bremsenkomplettsätze > Bremsen & Bremsenteile , Auflage: neu bearbeitete und erweiterte Auflage, Erscheinungsjahr: 20120903, Produktform: Kartoniert, Titel der Reihe: Sportmanagement#01#, Redaktion: Nufer, Gerd~Bühler, André, Auflage: 12003, Auflage/Ausgabe: neu bearbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 660, Abbildungen: mit zahlreichen Abbildungen und Fallbeispielen, Keyword: Hospitality Marketing; Markenmanagement Sport; Sportcontrolling; Sportmanagement; Sportmanager; Veranstaltungsmanagement, Fachschema: Event-Management~Management / Event-Management~Absatz / Marketing~Marketing~Vermarktung~Sport / Wirtschaft, Recht~Dienstleistung~Tertiärer Sektor, Fachkategorie: Dienstleistungsgewerbe~Vertrieb und Marketing~Internationales Recht: Sport~Management und Managementtechniken, Bildungszweck: für die Hochschule, Imprint-Titels: Sportmanagement, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Sportrecht, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, Seitenanzahl: XIII, Seitenanzahl: 659, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Länge: 233, Breite: 158, Höhe: 43, Gewicht: 1034, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783503126934 9783503110070, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Sollte man im Sportunterricht Laufschuhe oder Fitnessschuhe tragen?
Es hängt von der Art der sportlichen Aktivität ab. Wenn es um Laufen oder Joggen geht, sind Laufschuhe die beste Wahl, da sie speziell für diese Aktivitäten entwickelt wurden und eine gute Dämpfung und Unterstützung bieten. Für andere Aktivitäten wie Fitnessübungen oder Hallensportarten können Fitnessschuhe ausreichen, solange sie eine gute Stabilität und Flexibilität bieten. Es ist wichtig, dass die Schuhe bequem sind und den individuellen Bedürfnissen und Anforderungen des Sports gerecht werden. **
-
Kann man Fußballschuhe als Laufschuhe benutzen?
Es ist möglich, Fußballschuhe zum Laufen zu verwenden, aber sie sind nicht optimal dafür geeignet. Fußballschuhe sind speziell für den Einsatz auf dem Rasen konzipiert und bieten möglicherweise nicht die gleiche Dämpfung und Unterstützung wie Laufschuhe. Es ist ratsam, Laufschuhe zu verwenden, die für die spezifischen Anforderungen des Laufens entwickelt wurden, um Verletzungen zu vermeiden. **
-
Sollte man zum Tennisspielen Laufschuhe oder Basketballschuhe tragen?
Es wird empfohlen, beim Tennisspielen spezielle Tennisschuhe zu tragen, da sie für die spezifischen Anforderungen des Sports entwickelt wurden. Tennisschuhe bieten eine gute Stabilität, seitliche Unterstützung und eine spezielle Sohle, die für die Bewegungen auf dem Tennisplatz optimiert ist. Laufschuhe oder Basketballschuhe könnten nicht die gleiche Unterstützung und Traktion bieten und könnten das Verletzungsrisiko erhöhen. **

Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Sollte man Wanderschuhe oder Sneaker für Australien wählen?
Für Australien empfiehlt es sich, Wanderschuhe zu wählen, da das Land viele verschiedene Landschaften und Wanderwege bietet. Wanderschuhe bieten besseren Halt und Schutz vor Unebenheiten und möglichen Gefahren wie Schlangenbissen. Sneaker sind eher für städtische Umgebungen oder leichte Spaziergänge geeignet. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
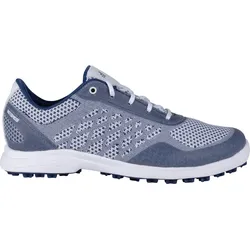
adidas Golfschuhe Alphaflex Sport, grauGolfschuh für Damen adidas Alphaflex Sport Der adidas Alphaflex Sport Damen Golfschuh überzeugt mit seinem modernen Look und leichten Tragegefühl. Dank wasserdichtem Obermaterial und versiegelter Nähte hält er Ihre Füße auch bei Regen zuverlässig trocken. Seine griffige, spikelose Laufsohle mit zahlreichen X-Traxion Traktionselementen garantiert bei allen Spielbedingungen auf dem Platz optimalen Halt. Und auch abseits des Platzes bietet die vielseitige Sohle angenehmen Komfort. Eine EVA-Zwischensohle liefert langanhaltend bequemen Laufkomfort und dämpft jeden Schritt ab. Eigenschaften atmungsaktivsehr leichtwasserdicht (adidas gewährleistet 1 Jahr Garantie auf Wasserdichtigkeit. Weitere Informationen zur Herstellergarantie auf Wasserdichtigkeit finden Sie hier.) Verschluss Schnürsenkel Spikes nein Außensohle Noppensohle Innensohle ja, herausnehmbar Details gewebtes Mesh-Oberteilkalt gefüttert Obermaterial Textil, Synthetik Innenmaterial Textil Sohlenmaterial Synthetik Angaben zum Hersteller: Adi-Dassler-Str. 1, 91074 Herzogenaurach, Germany E-Mail: media.relations@adidas.com84,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Hartmann, Christian: Sport verstehen - Sport erlebenSport verstehen - Sport erleben , "Sport verstehen - Sport erleben" ist der Titel, der die Inhalte des vorliegenden Buches, das vorwiegend für den Leistungskurs Sport der Gymnasialen Oberstufe konzipiert wurde, in seiner Komplexität widerspiegelt. Da vor der Überarbeitung des Fachbuches die Lehrinhalte im Leistungskurs Sport (Theorievermittlung) deutschlandweit gesichtet wurden, ist eine Verwendung des Lehrbuches über die Bundesländer hinweg möglich und zu empfehlen. Ziel des Buches ist es, durch die Vermittlung von Wissen und Kenntnissen Verständnis für die dem Sporttreiben zugrundeliegenden Themen zu wecken und die Hintergründe der von Trainern und Sportlern oft umgangssprachlich formulierten Sachverhalte zu beleuchten. Entsprechend dieser Ziele werden als gesichert geltende Erkenntnisse der Sportwissenschaft dargestellt, die helfen können, den Sport in seinen Zusammenhängen zu verstehen. Für das eigene sportliche Handeln erhalten die Leser zudem einen umfassenden Überblick an trainingsmethodischen Kenntnissen. Das Besondere des Buches ist die integrative Betrachtung der Themen, die immer einheitlich aus der Sicht verschiedener Wissenschaftsdisziplinen (Sportpsychologie, -soziologie, -biologie, -motorik, -biomechanik und der Trainingswissenschaft) behandelt werden. Studierenden der Sportwissenschaft und des Lehramtsstudiums "Sport" kann das Buch als Kompendium zur Prüfungsvorbereitung und Trainern und Sportlehrern als Nachschlagewerk zur Auffrischung ihres Wissens empfohlen werden. , Wassersportträger > Transportsysteme , Auflage: überarbeitete und erweiterte Auflage, Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Hartmann, Christian~Minow, Hans-Joachim~Senf, Gunar, Auflage: 24004, Auflage/Ausgabe: überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 479, Abbildungen: zahlreiche, meist farbige Abbildungen, Keyword: Leistungskurs Sport; Sportpsychologie; Trainingswissenschaft, Fachschema: Japan / Sprache~Japanisch~Sport / Theorie, Forschung, Studium~Sport / Sportunterricht~Sportunterricht, Warengruppe: HC/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 170, Höhe: 24, Gewicht: 1144, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Management im SportManagement im Sport , Betriebswirtschaftliche Grundlagen und Anwendungen der modernen Sportökonomie , Bremsenkomplettsätze > Bremsen & Bremsenteile , Auflage: neu bearbeitete und erweiterte Auflage, Erscheinungsjahr: 20120903, Produktform: Kartoniert, Titel der Reihe: Sportmanagement#01#, Redaktion: Nufer, Gerd~Bühler, André, Auflage: 12003, Auflage/Ausgabe: neu bearbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 660, Abbildungen: mit zahlreichen Abbildungen und Fallbeispielen, Keyword: Hospitality Marketing; Markenmanagement Sport; Sportcontrolling; Sportmanagement; Sportmanager; Veranstaltungsmanagement, Fachschema: Event-Management~Management / Event-Management~Absatz / Marketing~Marketing~Vermarktung~Sport / Wirtschaft, Recht~Dienstleistung~Tertiärer Sektor, Fachkategorie: Dienstleistungsgewerbe~Vertrieb und Marketing~Internationales Recht: Sport~Management und Managementtechniken, Bildungszweck: für die Hochschule, Imprint-Titels: Sportmanagement, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Sportrecht, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, Seitenanzahl: XIII, Seitenanzahl: 659, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Länge: 233, Breite: 158, Höhe: 43, Gewicht: 1034, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783503126934 9783503110070, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Sollte man im Sportunterricht Laufschuhe oder Fitnessschuhe tragen?
Es hängt von der Art der sportlichen Aktivität ab. Wenn es um Laufen oder Joggen geht, sind Laufschuhe die beste Wahl, da sie speziell für diese Aktivitäten entwickelt wurden und eine gute Dämpfung und Unterstützung bieten. Für andere Aktivitäten wie Fitnessübungen oder Hallensportarten können Fitnessschuhe ausreichen, solange sie eine gute Stabilität und Flexibilität bieten. Es ist wichtig, dass die Schuhe bequem sind und den individuellen Bedürfnissen und Anforderungen des Sports gerecht werden. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
adidas Golfschuhe Alphaflex Sport, grauGolfschuh für Damen adidas Alphaflex Sport Der adidas Alphaflex Sport Damen Golfschuh überzeugt mit seinem modernen Look und leichten Tragegefühl. Dank wasserdichtem Obermaterial und versiegelter Nähte hält er Ihre Füße auch bei Regen zuverlässig trocken. Seine griffige, spikelose Laufsohle mit zahlreichen X-Traxion Traktionselementen garantiert bei allen Spielbedingungen auf dem Platz optimalen Halt. Und auch abseits des Platzes bietet die vielseitige Sohle angenehmen Komfort. Eine EVA-Zwischensohle liefert langanhaltend bequemen Laufkomfort und dämpft jeden Schritt ab. Eigenschaften atmungsaktivsehr leichtwasserdicht (adidas gewährleistet 1 Jahr Garantie auf Wasserdichtigkeit. Weitere Informationen zur Herstellergarantie auf Wasserdichtigkeit finden Sie hier.) Verschluss Schnürsenkel Spikes nein Außensohle Noppensohle Innensohle ja, herausnehmbar Details gewebtes Mesh-Oberteilkalt gefüttert Obermaterial Textil, Synthetik Innenmaterial Textil Sohlenmaterial Synthetik Angaben zum Hersteller: Adi-Dassler-Str. 1, 91074 Herzogenaurach, Germany E-Mail: media.relations@adidas.com84,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Kann man Fußballschuhe als Laufschuhe benutzen?
Es ist möglich, Fußballschuhe zum Laufen zu verwenden, aber sie sind nicht optimal dafür geeignet. Fußballschuhe sind speziell für den Einsatz auf dem Rasen konzipiert und bieten möglicherweise nicht die gleiche Dämpfung und Unterstützung wie Laufschuhe. Es ist ratsam, Laufschuhe zu verwenden, die für die spezifischen Anforderungen des Laufens entwickelt wurden, um Verletzungen zu vermeiden. **
-
Sollte man zum Tennisspielen Laufschuhe oder Basketballschuhe tragen?
Es wird empfohlen, beim Tennisspielen spezielle Tennisschuhe zu tragen, da sie für die spezifischen Anforderungen des Sports entwickelt wurden. Tennisschuhe bieten eine gute Stabilität, seitliche Unterstützung und eine spezielle Sohle, die für die Bewegungen auf dem Tennisplatz optimiert ist. Laufschuhe oder Basketballschuhe könnten nicht die gleiche Unterstützung und Traktion bieten und könnten das Verletzungsrisiko erhöhen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sollte man Wanderschuhe oder Sneaker für Australien wählen?
Für Australien empfiehlt es sich, Wanderschuhe zu wählen, da das Land viele verschiedene Landschaften und Wanderwege bietet. Wanderschuhe bieten besseren Halt und Schutz vor Unebenheiten und möglichen Gefahren wie Schlangenbissen. Sneaker sind eher für städtische Umgebungen oder leichte Spaziergänge geeignet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.